本章重点介绍反VMware技术 1 VMware痕迹 VMware虚拟环境在系统中遗留了很多痕迹,特别是在VM […]……
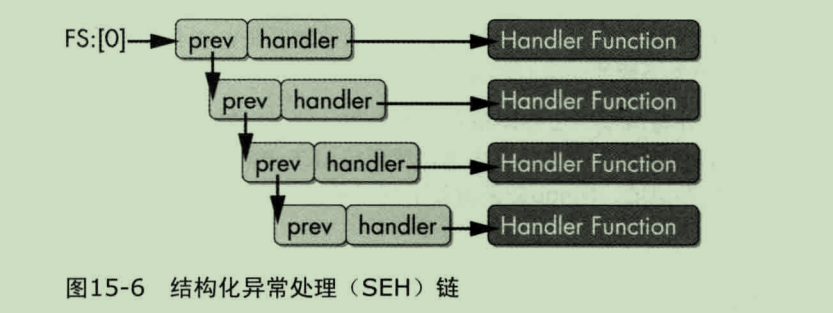
4.4 滥用结构化异常处理 结构化异常处理(SEH)提供提供一种控制流的方法,该方法不能被反汇编器采用,但可以 […]……
1 网络应对措施 网络行为的基本属性: IP地址、TCP/UDP端口、域名、流量内容等 配置DNS服务器,将一 […]……
1 简单加密算法 1.1 凯撒密码 它是一种替换加密的技术,明文中的所有字母都在字母表上向后(或向前)按照一个 […]……
1 驱动与内核代码 驱动程序常驻内存,并且负责响应用户态应用程序请求,因此分析它十分困难。另外,由于应用程序不 […]……
3 感染调试器功能 3.1 使用TLS回调 3.1.1 线程局部存储(TLS) PE文件头可选映像头中数据目录 […]……
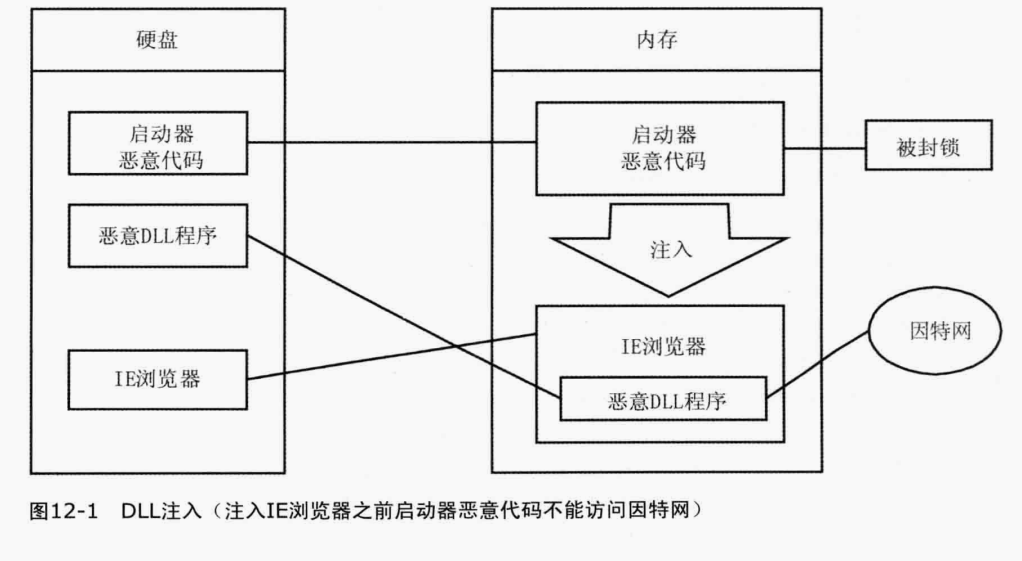
为了隐藏自身,恶意代码的编写者开发了多种技术,将恶意代码混淆到正常的Windoes资源空间中。 1. 启动器 […]……
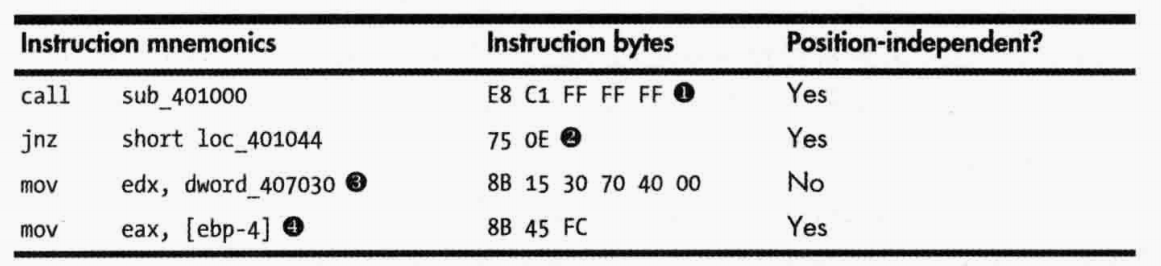
shellcode是指一个原始可执行代码得有效载荷,原意是攻击者会使用这段代码获得被攻陷系统上交互式shell […]……
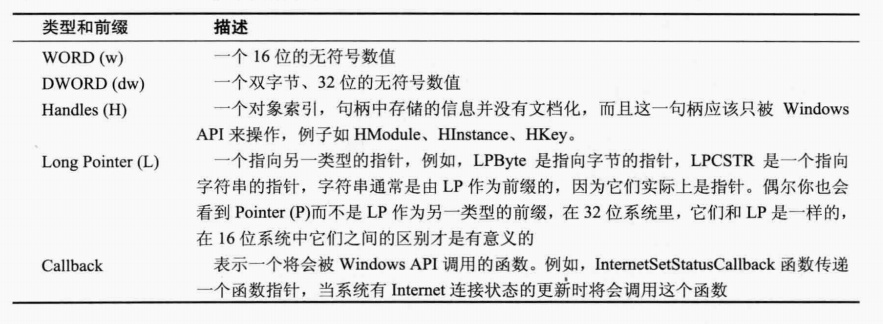
多数恶意代码以Windows平台为目标,并且与操作系统进行紧密交互。 1 Windows API 恶意代码调用 […]……
再次强调,分析恶意代码的目标是理解一个程序总体功能,而不是分析每一条指令,不要在细节上陷入困境,将精力集中在程 […]……
第一步:反病毒引擎扫描 反病毒引擎主要依靠一个已知恶意代码那可识别片段的特征数据库(病毒文件特征库),以及基于 […]……
恶意代码分析的目标 通常是为一起网络入侵事件的响应提供所需的信息。 确定某一个特定的可以二进制程序到底可以做什 […]……